細緻的存取控管
群組權限、2FA、存取前的 NDA 處理、可自訂的浮水印、「以使用者身分檢視」模式,以及記錄每頁停留時間的完整稽核紀錄。銀行所期待的嚴謹標準,預設即具備。
群組權限、2FA、存取前的 NDA 處理、可自訂的浮水印、「以使用者身分檢視」模式,以及記錄每頁停留時間的完整稽核紀錄。銀行所期待的嚴謹標準,預設即具備。
檔案於靜態與傳輸中皆加密。下載檔案經加密,且可撤銷存取權限。實體 USB 封存檔預設加密。整個技術堆疊採用最先進的密碼學技術。
您的資料絕不會用於訓練 AI 模型。我們與子處理者簽訂的協議,已在合約中明文排除將客戶內容用於訓練。條款可應要求接受稽核。
預設不信任任何使用者、裝置或請求。每次存取都會持續經過驗證、授權與監控。SOC 2 Type II 是我們的基本門檻,Zero Trust 則是我們的目標。
取得 SOC 2 Type II 認證報告,基礎設施透過 Scaleway 通過 ISO 27001 認證,並於設計上符合 GDPR。持續驗證,而非一次認證後便不再檢視。
歐洲公司、歐洲雲端,不受美國域外法律(CLOUD Act、FISA 702)管轄。專為歐洲企業與機構打造、唯一真正具備主權的資料室。
我們符合併購顧問、律師事務所與企業所要求的各項認證與框架。
歐洲主權須同時具備歐洲公司所有權與歐洲雲端基礎設施。
主權取決於所有權,而非伺服器所在位置。依據美國 CLOUD Act 與 FISA 第 702 條,無論資料實際儲存於何處,美國當局均可強制美國所有的公司交出資料。這些法律所依循的是所有權,而不僅是地理位置。
Entropia 是一家歐洲公司。我們的基礎設施運行於 Scaleway,這是由 Iliad Group 控股的歐洲雲端服務供應商。不受 CLOUD Act 影響。
歐洲主權的真正考驗:所有權每項控管皆有文件記錄,每起事件皆公開說明。
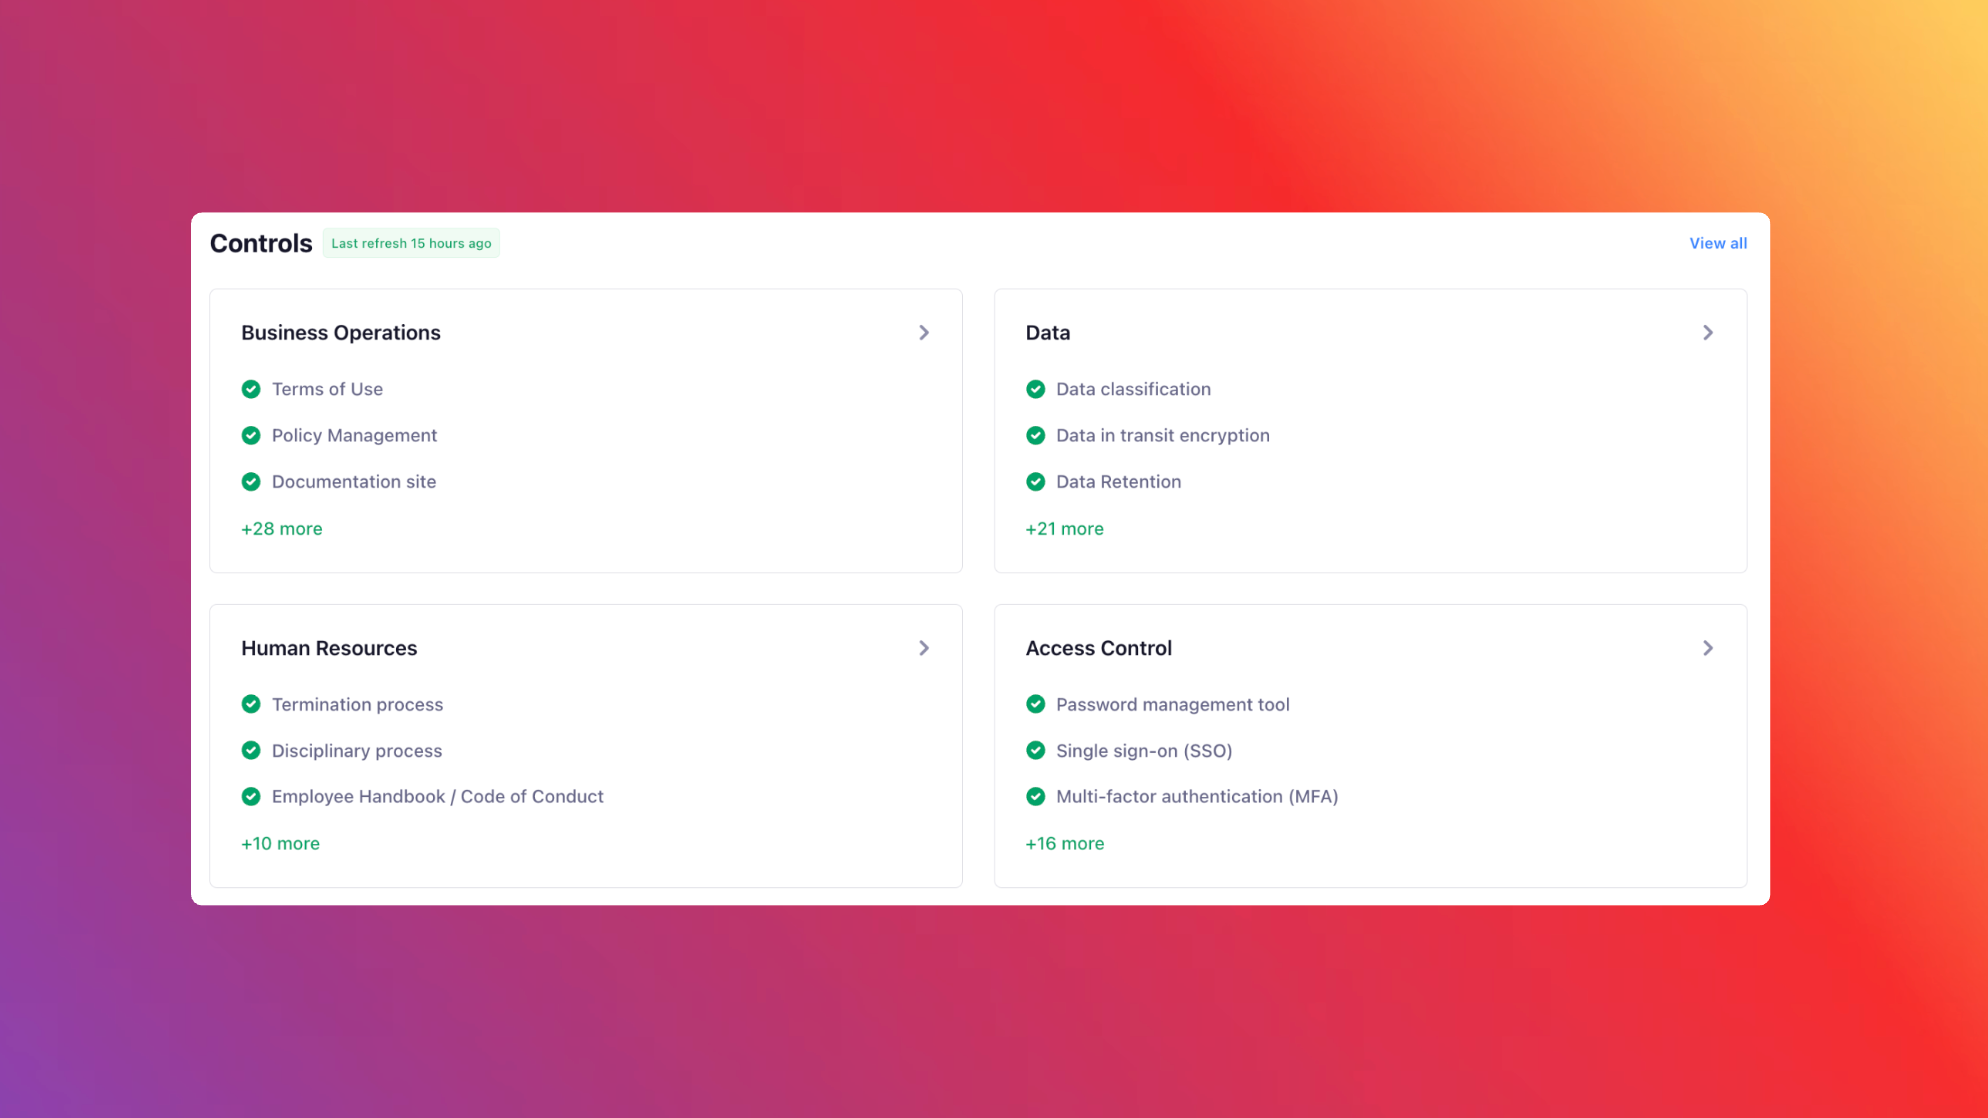
我們所執行的每項控管,皆有文件記錄並持續監控。涵蓋存取管理、加密、弱點管理、事件應變、營運持續等。
探索 Trust Center即時的服務可用性、事件歷史與進行中的維護作業。
檢視狀態頁面Entropia 的資安已內建於平台的每一層:使用者如何驗證身分、資料如何儲存與傳輸、存取如何控管、事件如何處理。以下解答涵蓋客戶與潛在客戶在供應商評估期間最常提出的問題。