精细化访问控制
分组权限、2FA、访问前的 NDA 处理、可定制水印、View As 模式,以及含每页停留时间追踪的完整审计日志。银行所期望的严谨,默认提供。
分组权限、2FA、访问前的 NDA 处理、可定制水印、View As 模式,以及含每页停留时间追踪的完整审计日志。银行所期望的严谨,默认提供。
文件在静态与传输过程中均加密。下载文件加密,且访问权限可撤销。实体 USB 归档默认加密。整个技术栈采用先进的加密技术。
您的数据绝不会用于训练 AI 模型。我们与子处理方的协议以合同形式排除任何将客户内容用于训练的行为。相关条款可应要求接受审计。
默认不信任任何用户、设备或请求。每一次访问都经过持续的身份验证、授权与监控。SOC 2 Type II 是我们的底线,Zero Trust 是我们的上限。
SOC 2 Type II 鉴证、通过 Scaleway 获得 ISO 27001 认证的基础设施、设计即符合 GDPR。持续验证,而非一次认证后便不再关注。
欧洲公司、欧洲云,不受美国域外法律(CLOUD Act、FISA 702)管辖。面向欧洲企业与机构的唯一真正主权数据室。
我们满足并购顾问、律师事务所和企业所要求的认证与框架。
欧洲主权既要求公司由欧洲所有,也要求云基础设施位于欧洲。
主权关乎所有权,而非服务器所在地。根据美国 CLOUD Act 与 FISA 第 702 条,无论数据实际存储于何处,美国当局都可以强制美国所有的公司交出数据。法律追随的是所有权,而不仅仅是地理位置。
Entropia 是一家欧洲公司。我们的基础设施运行于 Scaleway,这是一家由 Iliad Group 控股的欧洲云服务商。不存在 CLOUD Act 风险。
检验欧洲主权的真正标准:所有权每项控制均有记录,每起事件均予公布。
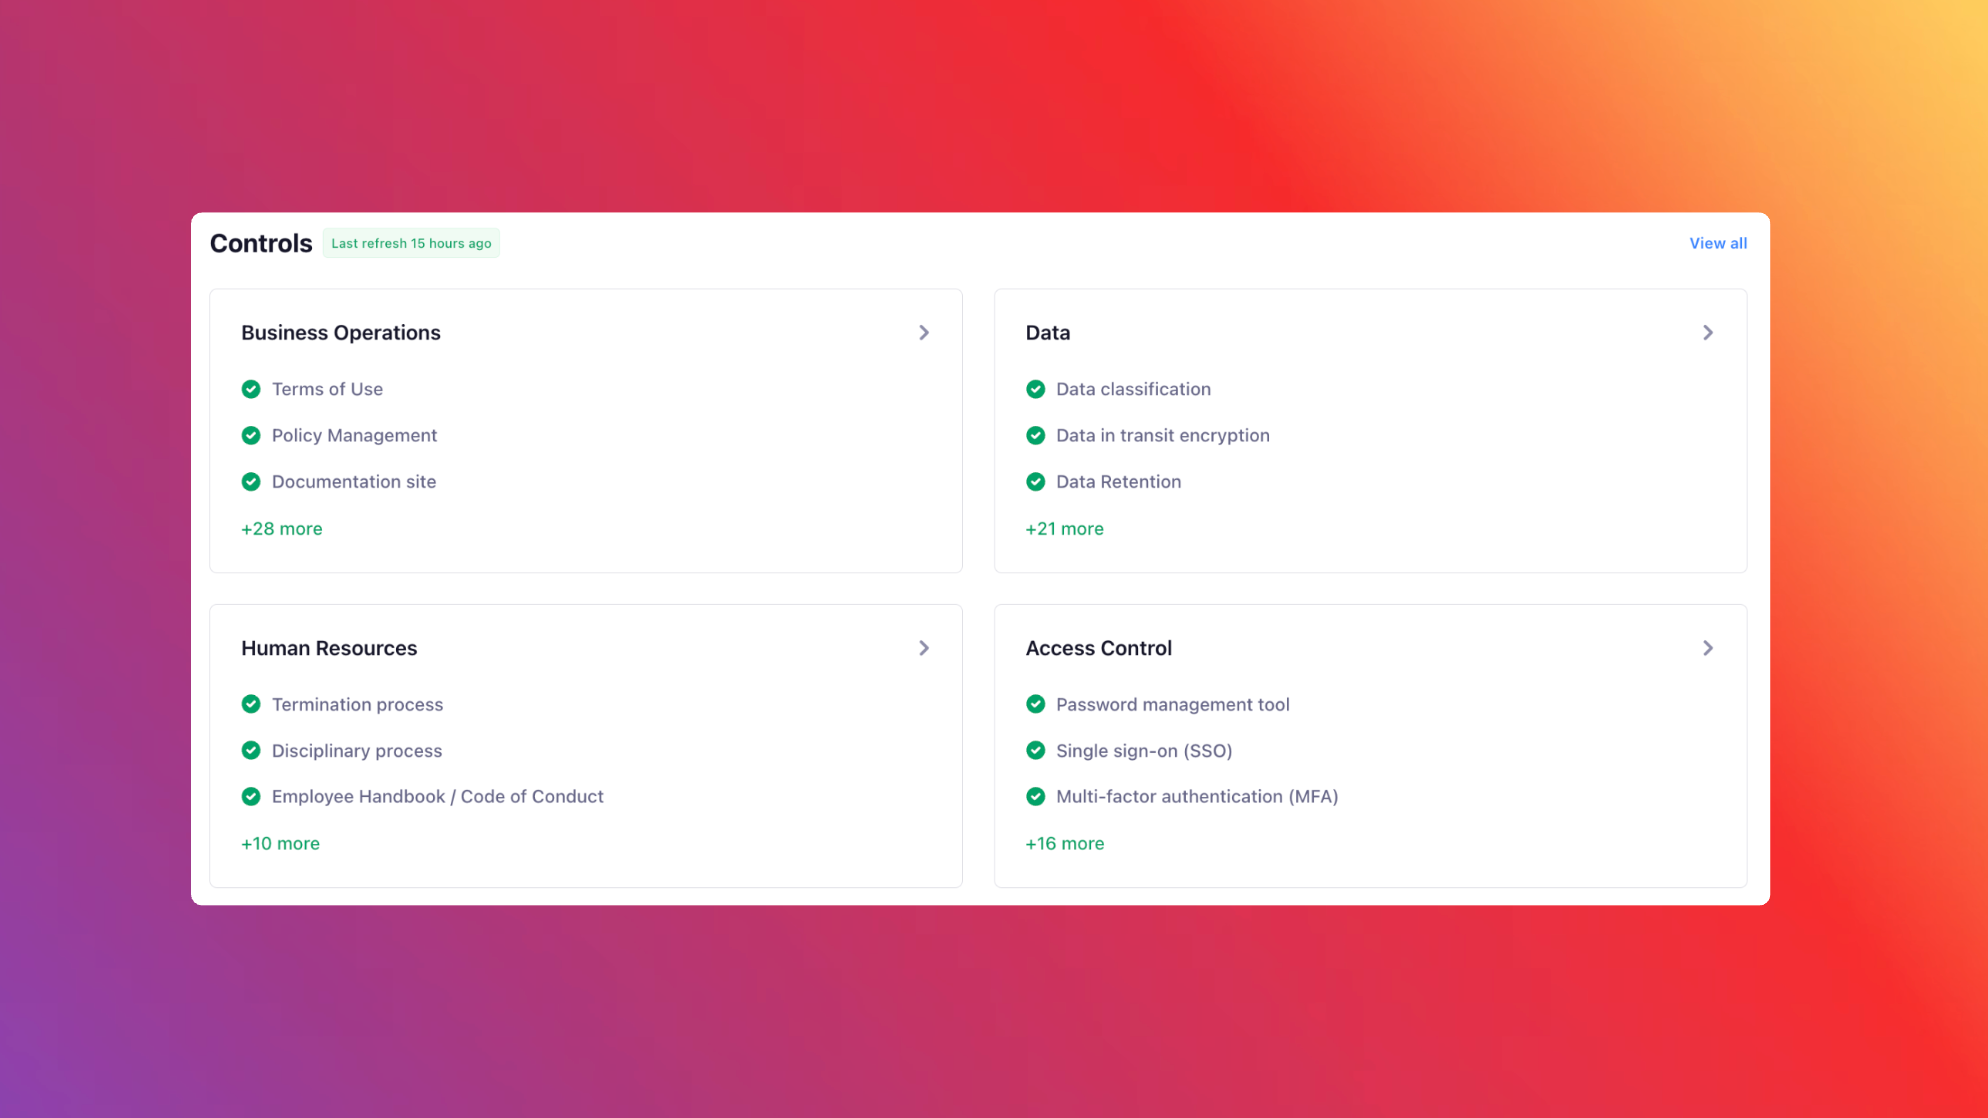
我们运行的每一项控制均有文档记录并持续监控,涵盖访问管理、加密、漏洞管理、事件响应、业务连续性等。
了解 Trust Center实时可用性、事件历史与正在进行的维护。
查看状态页面Entropia 的安全贯穿平台的每一层:用户如何认证、数据如何存储与传输、访问如何控制、事件如何处理。以下解答涵盖客户及潜在客户在供应商评估中最常提出的问题。