きめ細かなアクセス制御
グループ権限、2FA、アクセス前のNDA処理、カスタマイズ可能な透かし、View Asモード、ページごとの閲覧時間を記録する完全な監査ログ。銀行が求める厳格さを、標準で備えています。
グループ権限、2FA、アクセス前のNDA処理、カスタマイズ可能な透かし、View Asモード、ページごとの閲覧時間を記録する完全な監査ログ。銀行が求める厳格さを、標準で備えています。
ファイルは保存時も通信時も暗号化されます。ダウンロードは暗号化され、アクセスを取り消すことができます。物理USBアーカイブは既定で暗号化されます。システム全体で最先端の暗号技術を採用しています。
お客様のデータがAIモデルの学習に使われることはありません。サブプロセッサーとの契約では、お客様のコンテンツを学習に用いることを契約上除外しています。条件はご要望に応じて監査いただけます。
ユーザー、デバイス、リクエストのいずれも、既定では信頼しません。すべてのアクセスを継続的に認証、認可、監視します。SOC 2 Type IIは最低水準であり、Zero Trustが目指す水準です。
SOC 2 Type II認証、Scaleway経由のISO 27001認証取得済みインフラ、設計段階からのGDPR準拠。一度認証を受けて終わりではなく、継続的に検証されています。
欧州の企業、欧州のクラウドであり、米国の域外適用法(CLOUD Act、FISA 702)の及ばない環境です。欧州の組織にとって、唯一の真の主権型データルームです。
M&Aアドバイザー、法律事務所、事業会社が求める認証とフレームワークに対応しています。
欧州のデータ主権には、欧州企業による所有と、欧州のクラウドインフラの両方が必要です。
主権とは、サーバーの所在地ではなく所有の問題です。米国のCLOUD Actおよび外国情報監視法(FISA)702条の下では、米国企業が所有する会社に対し、データの物理的な保管場所にかかわらず、米国当局がデータの提出を強制できます。法律が従うのは地理だけでなく、所有です。
Entropiaは欧州の企業です。インフラはIliad Groupが支配する欧州のクラウド事業者、Scalewayで稼働しています。CLOUD Actの影響を受けません。
欧州のデータ主権を測る真の基準は所有すべての統制を文書化し、すべてのインシデントを公開します。
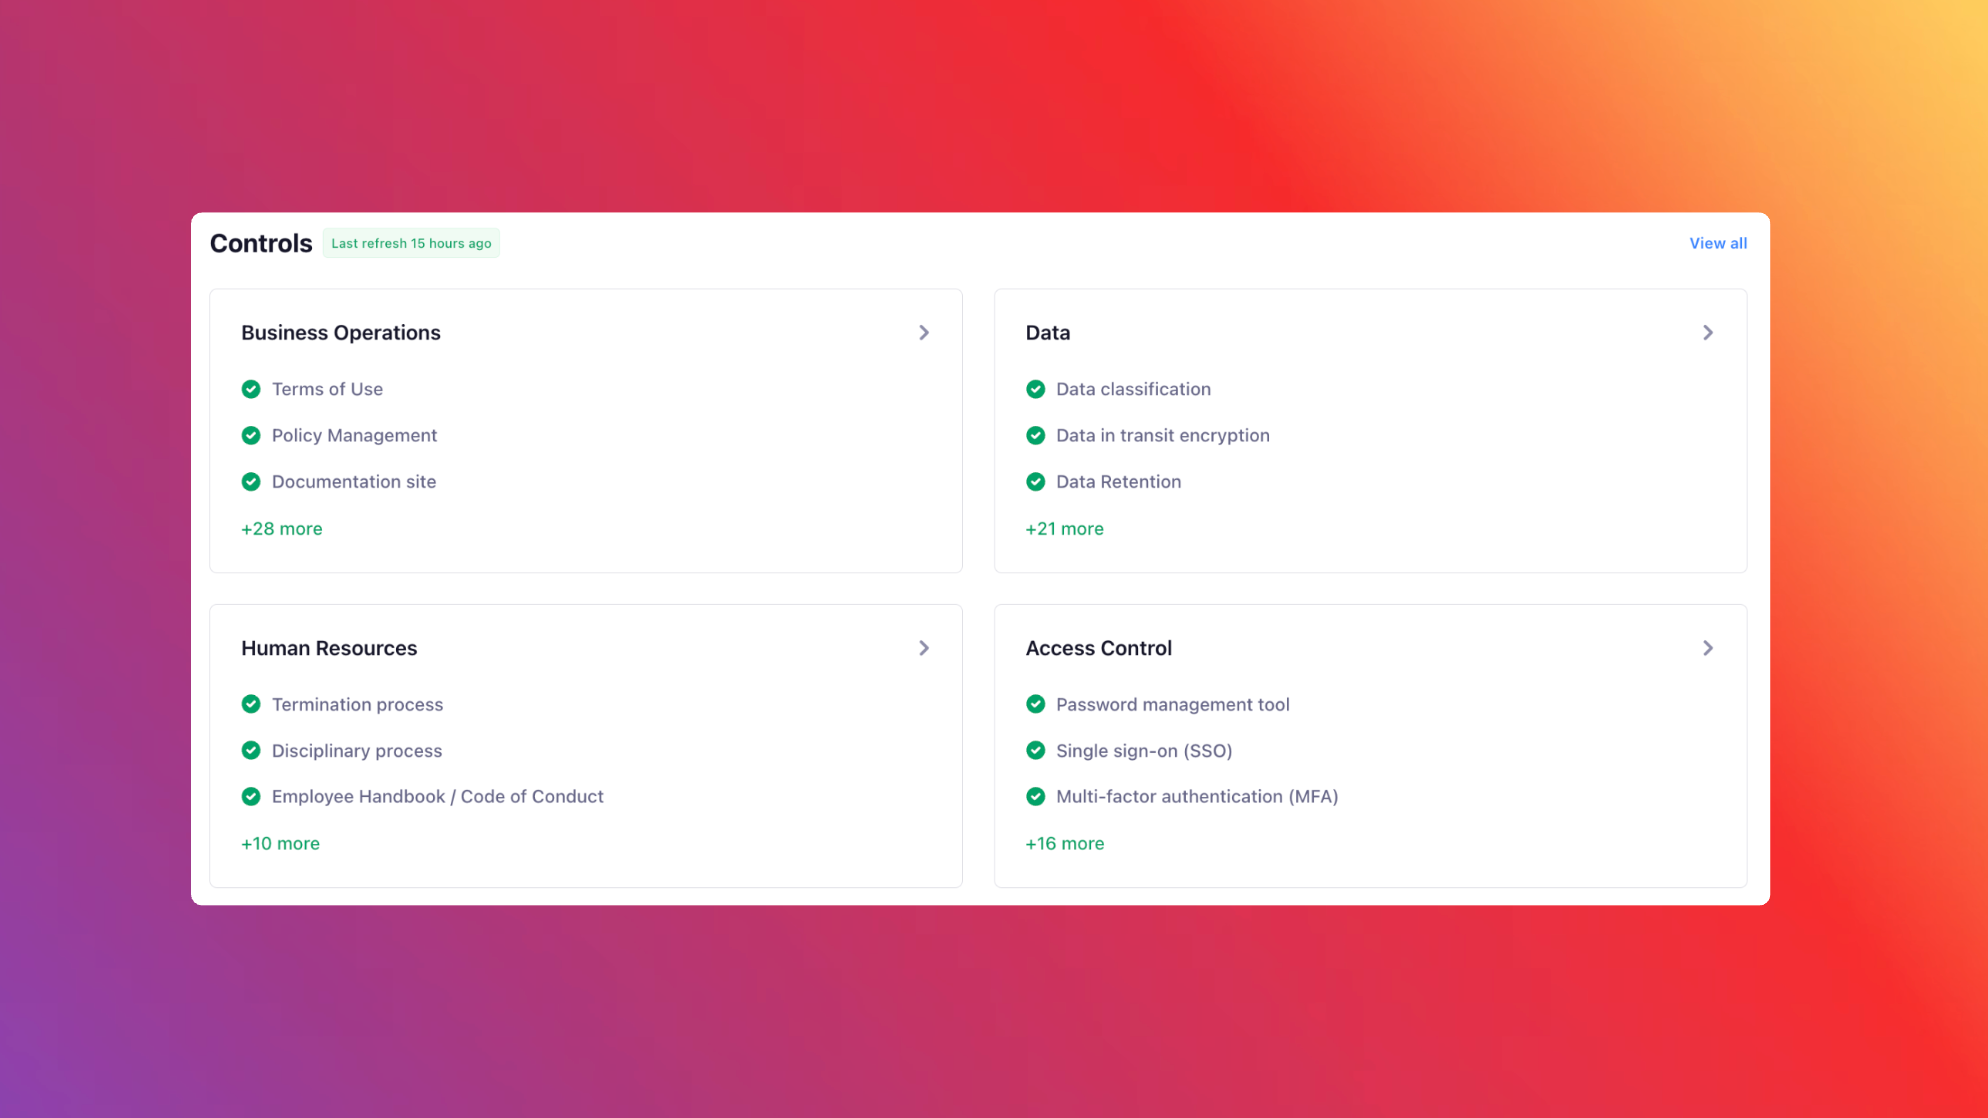
当社が運用するすべての統制を文書化し、継続的に監視しています。アクセス管理、暗号化、脆弱性管理、インシデント対応、事業継続などを掲載しています。
Trust Centerを見る稼働状況、インシデント履歴、実施中のメンテナンスをリアルタイムでご確認いただけます。
ステータスページを見るEntropiaのセキュリティは、プラットフォームのあらゆる層に組み込まれています。ユーザーの認証方法、データの保管と送信の方法、アクセスの制御方法、インシデントへの対応方法などです。以下の回答は、ベンダー評価の際にお客様や見込み客から最も多く寄せられるご質問に対応しています。